Sie verwenden den veralteten Browser Internet Explorer. Für eine optimale Darstellung unserer Website wechseln Sie bitte Ihren Browser
„Robotersicherheit endet heute nicht mehr am Schutzzaun“
Industrieroboter sind zunehmend vernetzt, softwarebasiert und in komplexe Produktionsumgebungen eingebunden. Das eröffnet neue Möglichkeiten, stellt Unternehmen aber auch vor neue Anforderungen an Safety, Cybersecurity und Compliance. Mit der ISO 10218:2025 wurde die internationale Sicherheitsnorm für Industrieroboter und Robotersysteme erstmals seit 2011 grundlegend aktualisiert. Gleichzeitig verändern europäische Regularien, wie die Maschinenverordnung und der Cyber Resilience Act, die Rahmenbedingungen. Im Interview erklären André Hetzke, Product Compliance Consultant bei KUKA, und Stefan Schleipen, Chief Software Architect bei KUKA, was Unternehmen jetzt wissen müssen, welche Rolle Software dabei spielt und wie KUKA seine Kunden auf dem Weg zu einer sicheren und zukunftsfähigen Automatisierung unterstützt.
12. November 2026
Warum wurde die ISO 10218 überarbeitet und was hat sich gegenüber der Ausgabe von 2011 verändert?
André Hetzke: Seit 2011 hat sich die industrielle Robotik, inklusive der mobilen Robotik, erheblich weiterentwickelt. Roboter sind heute stärker vernetzt, werden zunehmend softwarebasiert konfiguriert und arbeiten enger mit anderen Maschinen, digitalen Systemen und Menschen zusammen. Die ISO 10218:2025 bildet diesen technologischen Wandel und den aktuellen Stand der Technik ab.
Die neue Ausgabe konkretisiert bestehende Anforderungen und führt zusätzliche Sicherheitsfunktionen ein. Dazu gehören unter anderem erweiterte Anforderungen an die sichere Geschwindigkeitsüberwachung, den manuellen Betrieb in hoher Geschwindigkeit T2, den Single Point of Control sowie Start- und Wiederanlaufsperren. Hinzu kommen neue Sicherheitsfunktionen, wie der „Normal Stop“.
Eine der wichtigsten Neuerungen ist, dass Cybersecurity nun ausdrücklich als Teil der Robotersicherheit betrachtet wird – sowohl bei den 6- und 7-Achs-Robotern als auch der mobilen Robotik. Wenn Cyberbedrohungen sicherheitsrelevante Funktionen beeinflussen können, müssen diese Risiken bewertet und geeignete Schutzmaßnahmen vorgesehen werden. Damit werden Functional Safety und Cybersecurity erstmals deutlich enger miteinander verbunden.
Industrieroboter sind zunehmend vernetzt, softwarebasiert und in komplexe Produktionsumgebungen eingebunden.
Wer ist von der ISO 10218:2025 betroffen und was müssen Unternehmen konkret tun?
André Hetzke: Die Norm betrifft Hersteller von Industrierobotern, Systemintegratoren und Betreiber. Dabei trägt jeder Akteur eine andere Verantwortung: Der Hersteller ist für das Roboterprodukt verantwortlich, der Integrator für die sichere Auslegung und Konformität des vollständigen Robotersystems und der Betreiber für den sicheren Betrieb sowie den kontrollierten Umgang mit Änderungen an der Anlage.
Unternehmen sollten zunächst zwischen drei Situationen unterscheiden:
Bei Neuanlagen muss geprüft werden, welche gesetzlichen, normativen und vertraglichen Anforderungen zum Zeitpunkt des Inverkehrbringens beziehungsweise der Inbetriebnahme gelten.
Bei bestehenden Anlagen sollte dokumentiert werden, welche Steuerungs- und Softwarestände eingesetzt werden und welche Veränderungen künftig geplant sind.
Bei Modernisierungen muss geprüft werden, ob neue Gefährdungen entstehen oder vorhandene Risiken erhöht werden.
Darüber hinaus sollten Unternehmen die Anforderungen ihrer Zielmärkte und Kundenverträge berücksichtigen. Die ISO 10218 ist international anwendbar, wird jedoch regional adaptiert, beispielsweise als EN ISO 10218 in Europa oder über ANSI/A3 R15.06 in den USA. Kunden können die Einhaltung der neuen Norm außerdem bereits über Lastenhefte oder Verträge verlangen.
Sind bestehende Roboteranlagen betroffen und wann ist eine neue Risikobeurteilung erforderlich?
André Hetzke: Bestehende Anlagen müssen nicht allein aufgrund der Veröffentlichung einer neuen Norm ausgetauscht oder vollständig neu bewertet werden, da diese bereits in Verkehr gebracht sind. Sie können grundsätzlich weiterbetrieben werden, sofern sie sicher sind, ordnungsgemäß instandgehalten und nicht wesentlich verändert werden. Auch der Ersatz einer Komponente durch eine neuere Version, eine Reparatur, der Einsatz von Ersatzteilen oder eine reine Verbesserung der Benutzeroberfläche stellen in der Regel nicht automatisch eine wesentliche Veränderung dar. Eine erneute oder ergänzende Risikobeurteilung wird relevant, wenn Änderungen an der Anlage vorgenommen werden. Dabei muss insbesondere geprüft werden:
Entstehen neue Gefährdungen?
Erhöhen sich bestehende Risiken?
Können diese Risiken durch vorhandene oder einfache zusätzliche Schutzmaßnahmen ausreichend reduziert werden?
Ändern sich die bestimmungsgemäße Verwendung oder wesentliche Funktionen der Anlage?
Die Integration zusätzlicher Maschinen, neuer Technologien oder neuer Sicherheitsfunktionen kann beispielsweise eine genauere Bewertung erforderlich machen. Ob eine wesentliche Veränderung vorliegt, muss jedoch immer anhand des konkreten Einzelfalls beurteilt werden.
Wird eine Anlage wesentlich verändert, ist sie dadurch wie ein neues Produkt zu behandeln und es ist ein neues Konformitätsbewertungsverfahren erforderlich. Damit sind auch eine neue CE-Kennzeichnung, eine neue Konformitätserklärung und eine aktualisierte Dokumentation verbunden.
Welche Anforderungen gelten für neue Robotersysteme und was verändert sich bei der Integration?
André Hetzke: Bei einer neuen Anlage müssen nicht nur der Roboter, sondern das gesamte Robotersystem und seine konkrete Anwendung betrachtet werden. Dazu gehören unter anderem Steuerung, Software, Greifer, Werkzeuge, Peripherie, Schutzeinrichtungen, Schnittstellen und verbundene Maschinen.
Die ISO 10218-1 definiert die Anforderungen an den Industrieroboter als unvollständige Maschine, wohingegen sich die ISO 10218-2 an Robotersysteme, Roboteranwendungen und die Integration von Roboterzellen richtet. Ein normkonformer Roboter allein macht daher noch keine normkonforme Gesamtanlage.
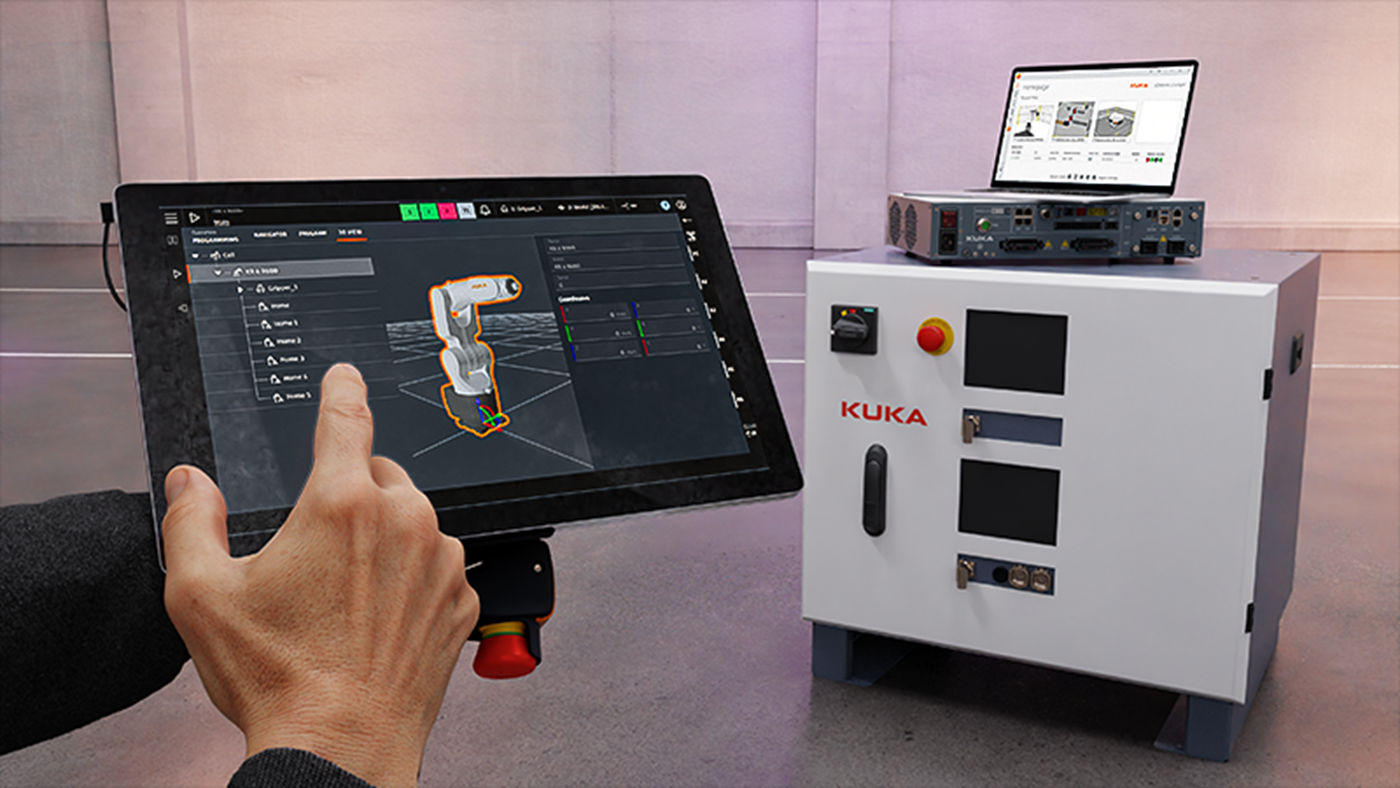
Mit seinem neuen Betriebssystem iiQKA.OS2 und der KR C5 Steuerungsplattform erreicht das Robotersystem Security Level 2 nach IEC 62443-4-2 und erfüllt bereits die Anforderungen der Regulation (EU) 2024/2847 Cyber Resilience.
Integratoren sollten bereits zu Beginn eines Projekts klären:
Welche Vorschriften und Normen gelten im Zielmarkt?
Welche Anforderungen enthält das Lastenheft?
Welche Sicherheitsfunktionen und Performance Levels werden benötigt?
Wie werden externe Maschinen und Sicherheitseinrichtungen angebunden?
Welche Software- und Netzwerkschnittstellen sind vorgesehen?
Wer trägt die Verantwortung für die Konformitätsbewertung der Gesamtanlage?
Was bedeutet die Norm für kollaborative Anwendungen und Cobots?
André Hetzke: Ein Cobot – ein Begriff, den die Norm übrigens nicht kennt, sondern von der Industrie geprägt ist – ist nicht automatisch eine sichere kollaborative Anwendung. Die Norm behandelt Industrieroboter, zu denen die Cobots zählen und dementsprechend regulatorisch behandelt werden. Ob eine Anwendung ohne trennende Schutzeinrichtung betrieben werden kann, ergibt sich aus der Risikobeurteilung des vollständigen Systems.
Dabei müssen unter anderem das Werkzeug, das Werkstück, mögliche Kontaktstellen, Kräfte, Drücke, Geschwindigkeiten, Bewegungsabläufe und die konkrete Interaktion zwischen Menschen und Roboter berücksichtigt werden.
Die aktualisierte ISO 10218 greift Anforderungen an die Mensch-Roboter-Kollaboration stärker auf. Die konkrete sichere Auslegung bleibt jedoch Aufgabe der Systemintegration. Die Entscheidung „Schutzzaun oder kein Schutzzaun“ darf deshalb nicht allein anhand des eingesetzten Robotermodells getroffen werden.
Warum spielt Cybersecurity heute eine so zentrale Rolle in der industriellen Automation?
Stefan Schleipen: Industrielle Automation basiert auf immer stärker vernetzten Komponenten in zunehmend komplexen Produktionsanlagen. Roboter kommunizieren mit Maschinen, Engineering-Systemen, Serviceanwendungen und übergeordneten Produktionssystemen. Diese Vernetzung schafft neue Möglichkeiten, kann aber zugleich zusätzliche Angriffspunkte für Cyberkriminelle eröffnen.
Bei Produktionsanlagen geht es nicht nur um den Schutz von Daten. Cyberangriffe können zu Produktionsausfällen, manipulierten Prozessen oder Sicherheitsrisiken führen. Wenn ein Angriff beispielsweise Betriebsarten, Bewegungsparameter oder sicherheitsrelevante Konfigurationen beeinflussen kann, wird Cybersecurity unmittelbar zu einem Thema der physischen Sicherheit.
Deshalb verschmelzen Functional Safety und Cybersecurity zunehmend. Functional Safety schützt vor gefährlichen technischen Fehlfunktionen. Cybersecurity schützt Systeme unter anderem vor unberechtigtem Zugriff oder absichtlicher Manipulation. Für einen sicheren Anlagenbetrieb müssen heute beide Bereiche gemeinsam betrachtet werden.
Eine der wichtigsten Neuerungen ist, dass Cybersecurity nun ausdrücklich als Teil der Robotersicherheit betrachtet wird – sowohl bei den 6- und 7-Achs-Robotern als auch der mobilen Robotik.
Welche Cybersecurity-Anforderungen stellt die ISO 10218:2025 und wie können Unternehmen ihre Robotersysteme schützen?
André Hetzke: Die ISO 10218:2025 verlangt eine Cybersecurity-Bedrohungsanalyse, wenn Cyberbedrohungen die sichere Funktion des Roboters beeinflussen können. Werden entsprechende Risiken identifiziert, müssen geeignete Maßnahmen zum Schutz gegen unberechtigte Zugriffe auf die Steuerung sowie auf sicherheitsrelevante Hard- und Software vorgesehen werden.
Stefan Schleipen: Technisch geht es unter anderem um kontrollierte und authentifizierte Zugriffe, geschützte Kommunikationsschnittstellen, sichere Software-Updates und den Schutz sicherheitsrelevanter Funktionen.
Ein wirksames Sicherheitskonzept umfasst aber nicht nur das Produkt selbst. Betreiber sollten Maschinen- und Unternehmensnetzwerke angemessen segmentieren, Rollen und Zugriffsrechte klar definieren, unnötige Dienste und Verbindungen vermeiden, Remote-Zugänge absichern. Außerdem sollten Sicherheitsinformationen der Hersteller verfolgt sowie Datensicherungs- und Wiederherstellungsprozesse vorgesehen werden.
Cybersecurity ist keine einmalige Maßnahme bei der Inbetriebnahme. Sie muss über den gesamten Lebenszyklus des Systems gelebt und weiterentwickelt werden.
Welche Rolle spielen der Cyber Resilience Act sowie Updates und Vulnerability Management?
André Hetzke: Der Cyber Resilience Act, kurz CRA, schafft in der EU verbindliche Cybersecurity-Anforderungen für Produkte mit digitalen Elementen. Dazu zählen auch vernetzte industrielle Hardware- und Softwareprodukte. Ob ein konkretes Produkt vom CRA erfasst wird, muss anhand seiner Funktionen, seiner vorgesehenen Verwendung und möglicher Ausnahmen bewertet werden. Hersteller müssen Cybersecurity künftig systematisch über den Produktlebenszyklus berücksichtigen. Dazu gehören unter anderem eine Cybersecurity-Risikobewertung, die sichere Produktentwicklung, technische Dokumentation, die Behandlung von Schwachstellen, Sicherheitsupdates und definierte Meldepflichten.
Die ISO 10218, die Maschinenverordnung und der CRA ergänzen sich dabei: Die ISO 10218 betrachtet Cybersecurity vor allem dort, wo sie die funktionale Sicherheit des Roboters und des Robotersystems beeinflusst. Die Maschinenverordnung fordert unter anderem den Schutz sicherheitsrelevanter Funktionen vor Korrumpierung. Der CRA stellt darüber hinaus umfassende Cybersecurity-Anforderungen an das Produkt mit digitalen Elementen über dessen Lebenszyklus.
Stefan Schleipen: Sicherheitsupdates und ein strukturiertes Vulnerability Management sind deshalb zentrale Bestandteile einer modernen Security-Strategie. Schwachstellen müssen kontinuierlich identifiziert, bewertet und behoben werden. Relevante Security-Informationen müssen an Kunden weitergegeben und erforderliche Updates bereitgestellt werden.
Betreiber benötigen ihrerseits geregelte Prozesse, um Updates zu bewerten, zu testen, in geeigneten Wartungsfenstern zu installieren und nachvollziehbar zu dokumentieren. In industriellen Anlagen muss dabei immer auch berücksichtigt werden, welche Auswirkungen ein Update auf die Produktion, die Applikation und validierte Sicherheitsfunktionen haben kann.
Welche Sicherheitsprinzipien verfolgt KUKA mit iiQKA.OS2 und AMR.OS 3.X?
Stefan Schleipen: Cybersecurity wurde bei den Betriebssystemen iiQKA.OS2 (für Sechs- und Sieben-Achs-Roboter sowie Delta- und Scara-Kinematiken) und AMR.OS 3.X (für mobile Robotik) nicht als nachträgliche Zusatzfunktion betrachtet, sondern als grundlegende Produkteigenschaft. Das nennt sich „Security by Design“ und bedeutet, dass Security-Anforderungen von Anfang an in Architektur und Entwicklung berücksichtigt werden.
iiQKA.OS2 verbindet Cybersecurity und Performance in einer gemeinsamen Plattform.
„Defense in Depth“ beschreibt ein mehrschichtiges Schutzkonzept. Selbst wenn eine einzelne Komponente kompromittiert würde, soll dadurch nicht automatisch das gesamte System betroffen sein. Das Prinzip „Least Privilege“ stellt sicher, dass einzelne Services und Benutzer nur die Rechte erhalten, die für ihre jeweilige Aufgabe tatsächlich erforderlich sind.
Zu den konkreten Elementen gehören die klare Trennung von Komponenten innerhalb der Betriebssysteme, eine Authentifizierungsschicht, signierte Software-Updates und die generelle Absicherung von Schnittstellen. Dadurch werden mögliche Angriffsflächen reduziert.
iiQKA.OS2 und AMR.OS 3.X orientieren sich an IEC 62443-4-1 für den sicheren Entwicklungsprozess und an IEC 62443-4-2 für die Cybersecurity-Anforderungen des Produkts. Die Zertifizierung von iiQKA.OS2 nach Security Level 2, SL-C 2, gibt Kunden die Sicherheit, eine unabhängig geprüfte Lösung auf Grundlage eines international anerkannten Industriestandards einzusetzen. Die dahinterstehenden Prozesse für „Secure-by-Design“, Vulnerability Management und einen sicheren Produktlebenszyklus leisten zugleich einen wichtigen Beitrag zur Vorbereitung auf die Anforderungen des CRA.
Dabei soll Sicherheit die Bedienbarkeit und Produktivität nicht unnötig einschränken. Wenn Sicherheitsmechanismen von Anfang an in die Plattform integriert werden, lassen sich ein hohes Sicherheitsniveau und eine praxistaugliche Bedienung besser miteinander verbinden.
Wie unterstützt KUKA Kunden bei der Umstellung und wo sollten Unternehmen jetzt aktiv werden?
André Hetzke: KUKA hat mit der KR C5-2 und iiQKA.OS2 sowie AMR.OS 3.X einen klaren Übergangspfad für die neue Technologie- und Normengeneration geschaffen. Für neue Projekte empfehlen wir, direkt auf diese aktuelle Plattformgeneration zu setzen. Für bestehende Anlagen ist dagegen eine individuelle Betrachtung erforderlich. Nicht jedes System muss sofort modernisiert werden. Entscheidend sind der geplante weitere Nutzungszeitraum, vorgesehene Umbauten und die Frage, ob eine neue Risikobeurteilung oder Konformitätsbewertung erforderlich werden könnte.
iiQKA.OS2 und AMR.OS 3.X orientieren sich an IEC 62443-4-1 für den sicheren Entwicklungsprozess und an IEC 62443-4-2 für die Cybersecurity-Anforderungen des Produkts.
KUKA Customer Service unterstützt Kunden abhängig von ihrer Ausgangssituation mit:
Systembewertungen und technischer Beratung,
Controller-Upgrades,
Migrationen von KSS auf iiQKA.OS2,
Retrofit- und Modernisierungslösungen,
vollständigen Applikationsmigrationen,
Lifecycle-Planung,
sowie Schulungen für iiQKA.OS2.
Stefan Schleipen: Über den Produktlebenszyklus unterstützt KUKA Kunden zudem durch strukturierte Vulnerability- und Patch-Management-Prozesse. Sicherheitsrelevante Schwachstellen werden bewertet, Kunden über relevante Cybersecurity-Themen informiert und erforderliche Security-Updates bereitgestellt.
Kunden sollten jetzt drei Bereiche priorisieren: Zunächst benötigen sie Transparenz über ihre installierten Roboter, Steuerungen, Softwareversionen und Netzwerkverbindungen. Danach sollten sie klare Verantwortlichkeiten für Updates, Schwachstellen und Remote-Zugriffe definieren. Schließlich sollten sie bei Neuanlagen und langfristigen Modernisierungen konsequent auf Plattformen setzen, die „Security by Design“ und eine kontinuierliche Softwarepflege unterstützen.
Sichere Automation braucht einen ganzheitlichen Ansatz
Die wichtigste Botschaft lautet: Safety, Cybersecurity und Compliance sind keine getrennten Einzelprojekte mehr. Sie müssen über den gesamten Lebenszyklus einer Anlage gemeinsam betrachtet werden. KUKA unterstützt Kunden dabei mit einer modernen Plattform, international anerkannten Sicherheitsstandards sowie passenden Service-, Migrations- und Qualifizierungsangeboten.